 Omegabc
Редкая UDP телеметрия: почему поздний ответ не доходит до узла
Автономный полевой узел отправляет пакет, сервер его принимает, но последующее обращение назад не достигает устройства. При мобильном подключении нужно учитывать промежуточные состояния сети. Сохранённый сервером адрес отправителя не обязательно остаётся пригодным для обращения через произвольный длительный интервал.
Описать обмен в обе стороны
Укажите, кто начинает передачу, откуда сервер получает адрес ответа и какие промежуточные шлюзы известны. Разделите подтверждение сразу после пакета и отдельное входящее задание позже. Это разные сценарии доступности, даже если приложение использует один и тот же UDP порт.
Для каждого сообщения фиксируйте идентификатор узла, номер пакета, время отправки и приёма. Внешние адрес и порт полезны для диагностики, но не должны заменять устойчивую прикладную идентичность. После переподключения они могут перестать соответствовать прежней записи сервера.
Проверить состояние NAT
RFC4787 описывает отображения UDP NAT, фильтрацию и таймеры их жизни. (IETF RFC 4787 — NAT Behavioral Requirements for Unicast UDP) Документ не подтверждает фактическое поведение сети вашего оператора. Нельзя переносить нормативное или рекомендуемое время из текста в обещание конкретной установленной системы.
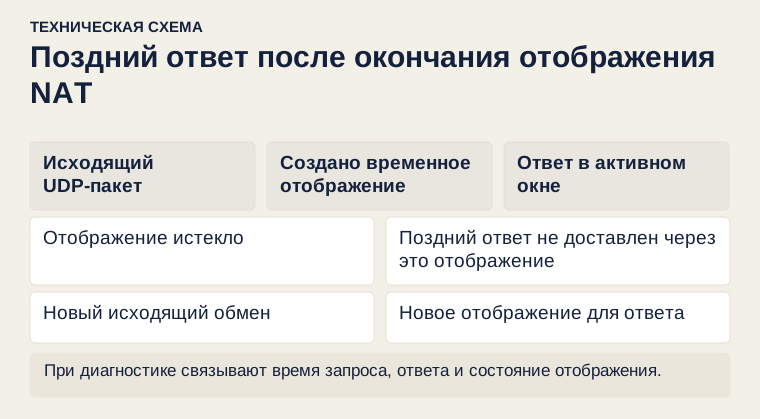
На согласованном стенде сравните немедленный ответ, ответ после простоя и обмен после нового исходящего пакета. Сохраняйте наблюдаемый путь и активное подключение. Изменение адреса при переключении сети нужно отделять от истечения состояния на неизменном пути.
Выбрать архитектуру получения заданий
Если узел должен получать задания, заранее определите поддерживаемый механизм: обращение при очередном сеансе, допустимое поддержание состояния либо иной предусмотренный канал. Выбор проверяют вместе с энергобюджетом и требованиями задержки. Частые служебные пакеты нельзя назначать без оценки их стоимости для автономного питания и сети.
Доступность UDP пути не является разрешением на управление. Проверка подлинности, допустимости и актуальности задания остаётся самостоятельной задачей. Для OT системы такие границы рассматривают в общей архитектуре защиты. (NIST SP 800-82 Rev.3 — Guide to Operational Technology Security) Простое сохранение внешнего адреса не заменяет защиту приложения.
Принять работу после простоя
В программу испытаний включите длительный перерыв, перезапуск шлюза и смену активной сети. Проверяйте, как сервер распознаёт новое подключение и перестаёт использовать устаревшие сведения. Диспетчер должен видеть подтверждение получения, а не только факт отправки.
Если наблюдение не позволяет установить конкретный сетевой таймер, так и запишите. Практическое решение можно подтвердить прикладными испытаниями в обозначенных условиях, сохранив ограничение. Это честнее универсального утверждения, что оператор всегда пропускает обратные пакеты или всегда блокирует их после одинаковой паузы.