 Omegabc
NTS у полевого шлюза: защита времени требует подтверждённой поддержки
Временные отметки важны для архива хозяйства, но обычная доступность источника времени не описывает защиту обмена. Если проект требует NTS, сначала проверяют поддержку всех компонентов и служебный путь. Добавление незнакомой строки в настройку NTP не создаёт подтверждённой защищённой синхронизации автоматически.
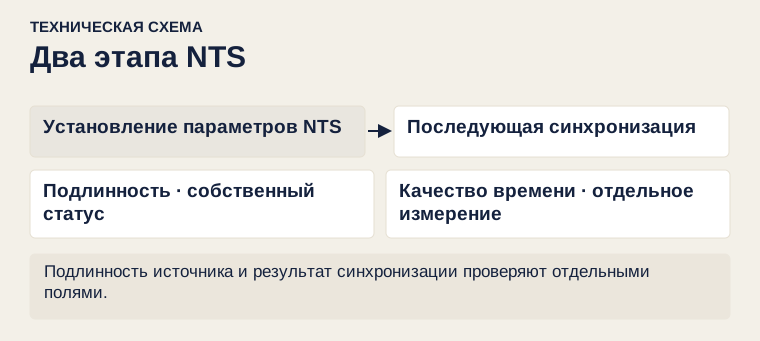
Разделить требования
Отдельно задайте допустимое качество часов, источник времени и требования к защите получения данных. Эти свойства нельзя считать одним показателем. Подтверждённая подлинность источника не является самостоятельной гарантией нужной точности измерительных отметок на всех устройствах системы.
RFC8915 описывает NTS для клиент-серверного NTP с отдельным установлением параметров и последующим защищённым обменом. (IETF RFC8915 — Network Time Security for NTP) Наличие обычного NTP клиента не доказывает поддержку этого механизма. Проверяют конкретную программу, версию, сборку и поддерживаемый сервер.
Составить зависимости запуска
Укажите необходимые сетевые назначения и последовательность установления связи. Если используются сертификаты, нужна корректная доверенная конфигурация и поддерживаемая процедура её обслуживания. Базовые понятия цепочки и периода действия описаны в RFC5280. (IETF RFC 5280 — X.509 Certificate and CRL Profile) Профиль конкретной реализации уточняют отдельно.
На холодном старте состояние часов может отличаться от рабочего. Пройдите этот сценарий по документации, не придумывая обход проверки подлинности. Требование должно иметь реализуемый поддерживаемый способ запуска, а не зависеть от случайно сохранённого времени после последнего ремонта.
Проверить фактический режим
На стенде подтвердите установление предусмотренного защищённого обмена и диагностический статус клиента. Обычная запись «синхронизирован» может описывать только состояние часов. Источник свидетельства о NTS должен быть понятен и доступен ответственному за обслуживание.
Затем испытайте недоступность служебного назначения и отказ проверки доверия. Запишите, что делает клиент и что видит оператор. Если возможен другой режим получения времени, его допустимость определяется проектом и должна быть явной, а не молчаливой заменой требования.
Передать эксплуатационный профиль
Сохраните версии, настройки без секретов, разрешённые направления и результаты запуска. Обновление доверенных данных проверяют на контрольном устройстве до распространения на удалённые шлюзы. Потеря защиты и ухудшение качества времени должны иметь различимые диагностические признаки.
Если оборудование не поддерживает требуемый механизм, ограничение фиксируют до приёмки. Не объявляйте его устранённым только установкой защищённого канала на соседнем сервере. Решение должно соответствовать реальной границе доверия и показывать, откуда конкретный полевой узел получил время и какое качество отметок он способен подтвердить.