 Omegabc
Имя сервера в профиле Wi-Fi хозяйства
Полевой терминал принимает сертификат известного центра выдачи и подключается к сети с привычным названием. Этого наблюдения недостаточно для доказательства нужного сервера EAP: один центр может выдавать документы многим разным системам. При проверке профиля нужно отдельно рассмотреть доверие к издателю и ограничение ожидаемой серверной идентичности. Название беспроводной сети не заменяет вторую проверку.
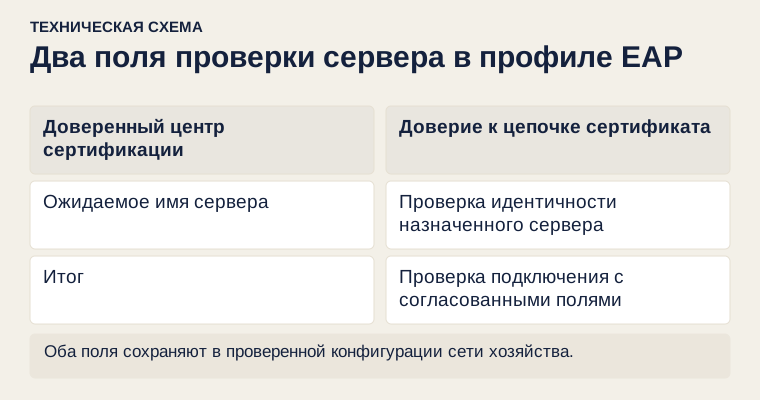
Два разных параметра доверия
В справочнике wpa_supplicant параметры ca_cert, domain_match и domain_suffix_match имеют разные назначения. Первый относится к источнику доверенных сертификатов, остальные задают ограничения имени сервера. Открытая справка версии 2.5 используется здесь для разграничения функций; готовую конфигурацию установленного терминала берут из его актуальной документации. (wpa_supplicant — eap_peer_config reference)
Для хозяйства фиксируют ожидаемую идентичность сервера и утверждённое правило совпадения. Полное имя и разрешённый суффикс не являются одинаковыми требованиями. Решение должно соответствовать реальной инфраструктуре и профилю безопасности, а не копироваться из соседнего объекта. Если используется несколько серверов, перечень или правило допуска описывают явно.
Проверять действующий профиль
Инженер устанавливает, какой профиль использует клиент сейчас, а не какой файл последним отправляли по почте. Сохраняет его идентификатор, версию программного обеспечения и несекретные параметры доверия. Пароли, PIN и ключевые контейнеры в диагностический отчёт не включают. Неясное поле «проверять сертификат» требует уточнения: оно может скрывать несколько независимых условий.
На изолированном стенде проверяют разрешённый сервер и предусмотренный отрицательный случай с неподходящей идентичностью. Отрицательный тест выполняют подготовленными учебными средствами; не разворачивают имитацию рабочей сети среди действующих терминалов. Ожидается объяснимый отказ до предоставления обычного доступа. Успешное подключение к правильному серверу проверяют отдельно от доставки телеметрии.
Сопровождать смену инфраструктуры
При замене серверного сертификата сверяют не только цепочку и срок, но и сохранение ожидаемого имени в действующем профиле. Если имя изменяется по проекту, обновление клиентов планируют как отдельную операцию. Временное отключение проверки имени ради быстрого восстановления не считается доказанным исправлением и не должно незаметно становиться постоянной конфигурацией.
В акте указывают правило имени, профиль доверия и результаты обоих учебных случаев. Приёмка завершена, когда клиент принимает утверждённую серверную идентичность и последовательно отвергает неподходящую. Это позволяет отличить проблему профиля EAP от слабого сигнала и сохранить понятные основания доверия при расширении Wi-Fi на новые помещения хозяйства.